среда, 30 июля 2014 г.
Материалы семинара по мобильной безопасности
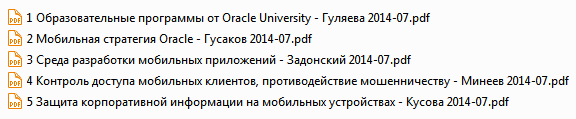
Презентации с прошедшего в нашем офисе 29 июля семинара выложены на GoogleDrive.
Кроме них, вы можете скачать брошюру "Расширение
возможностей корпоративной платформы управления идентификационными
данными и доступом с помощью решений Oracle Mobile Security" и посмотреть нашу видеопрезентацию Oracle API Gateway на Youtube.


понедельник, 28 июля 2014 г.
Обновленная брошюра по Enterprise Single Sign-On Suite
Долгое время набор Oracle Enterprise Single Sign-On развивался эволюционно; но последние версии этого решения позволяют предприятиям, традиционно ориентировавшимся на защиту только клиент-серверных приложений на рабочих станциях Windows, выйти за эти рамки... Благодаря лицензионному включению поддержки Oracle Access Portal они имеют возможность дополнительно реализовать SSO к web-приложениям для мобильных клиентов и познакомиться с блоком решений Oracle Access Management.
Мы решили напомнить также о базовых функциях сертфицированного ФСТЭК'ом Oracle Enterprise Single Sign-On Suite и обновили техническую брошюру.
Мы решили напомнить также о базовых функциях сертфицированного ФСТЭК'ом Oracle Enterprise Single Sign-On Suite и обновили техническую брошюру.
четверг, 17 июля 2014 г.
Приглашение на семинар по мобильной безопасности
Уважаемые коллеги, Московское представительство компании Oracle приглашает вас посетить 29 июля 2014 года семинар "Oracle Mobile Security - Безопасность и новые возможности для бизнеса". Ознакомиться с программой и зарегистрироваться можно здесь.

среда, 2 июля 2014 г.
Новое партнерское решение в области контроля доступа
Наши партнеры из "Информзащиты" прислали описание интеграционного решения, обеспечивающего многофакторную аутентификацию и однократную регистрацию с использованием ГОСТовых цифровых сертификатов для клиентов трехзвенных приложений. Основными компонентами решения являются Oracle Access Manager и программный комплекс Континент TLS VPN разработки компании «Код безопасности»; кроме того задействованы требующие ввода PIN съемные ключевые носители и каталог MS Active Directory.
Скачать брошюру можно с GoogleDrive, а за подробной информацией можно обратиться к Начальнику отдела систем управления идентификационными данными ЗАО НИП «Информзащита» Дмитрию Андрейчеву
Скачать брошюру можно с GoogleDrive, а за подробной информацией можно обратиться к Начальнику отдела систем управления идентификационными данными ЗАО НИП «Информзащита» Дмитрию Андрейчеву
понедельник, 19 мая 2014 г.
Материалы семинара по соблюдению требований законодательства
Презентации с прошедшего в нашем офисе 16 мая семинара выложены на GoogleDrive.
 Кроме них, вы можете скачать несколько брошюр:

При подготовке презентаций использованы материалы с блогов "Бизнес без опасности"Алексея Лукацкого и "itsec.pro" Артема Агеева
ДОПОЛНЕНИЕ ОТ 23 ИЮНЯ 2014 Г.
В апрельском выпуске web-журнала Oracle Security Inside Out опубликована статья "Payment Card Security: Are You Ready?" с анонсом обновления официальной брошюры "Sustainable Compliance for the Payment Card Industry Data Security Standard". Наша русскоязычная редакция (см. выше) - это не перевод 1:1 (тем более, что готовилась она до выхода обновления); поэтому в английском варианте читали смогут найти что-нибудь новенькое. Структура документа похожа - внимание уделено безопасности и на уровне СУБД, и на уровне IdM.
- "Решения Oracle для обеспечения соответствия требованиям стандартов защиты данных в индустрии платежных карт" (2013)
- "Защита информации и бизнес-приложений в соответствии с требованиями Закона о персональных данных с помощью сертифицированных средств безопасности Oracle" (2014)
- "Анализ соответствия решений Oracle в области информационной безопасности стандартам и рекомендациям Банка России"(2010)
При подготовке презентаций использованы материалы с блогов "Бизнес без опасности"Алексея Лукацкого и "itsec.pro" Артема Агеева
ДОПОЛНЕНИЕ ОТ 23 ИЮНЯ 2014 Г.
В апрельском выпуске web-журнала Oracle Security Inside Out опубликована статья "Payment Card Security: Are You Ready?" с анонсом обновления официальной брошюры "Sustainable Compliance for the Payment Card Industry Data Security Standard". Наша русскоязычная редакция (см. выше) - это не перевод 1:1 (тем более, что готовилась она до выхода обновления); поэтому в английском варианте читали смогут найти что-нибудь новенькое. Структура документа похожа - внимание уделено безопасности и на уровне СУБД, и на уровне IdM.
четверг, 8 мая 2014 г.
Для чего нужен Access Portal и другие новые возможности Oracle Access Management 11gR2 PS2
В опубликованной 17 января новости о выходе нового патчсета Oracle IdM не были описаны конкретные детали - желающие легко могли найти их в соответствующих разделах документации, например, What's New in Administrator's Guide for Oracle Access Management.
С некоторыми пунктами все было понятно - например, мы давно ждали делегированного администрирования, порядка применения политик, полноценной поддержки сервисов OAuth 2.0 и миграции в новую консоль федеративных идентификаторов; но предназначение некоторых новых модулей (например, Access Proxy) в документации было описано недостаточно популярно...
Недавно коллеги с официального блога Oracle Identity Management исправили этот недочет. Статья "What's New in PS2? The Cloud Access Portal"рассказывает о типичных проблемах, связанных с аутентификацией пользователей в облачных приложениях и о методах их решения. Схема внизу объясняет, что Access Portal нужен в том случае, если пользователь обращается к ресурсу, не защищенному самим Oracle Access Manager или не интегрированному с помощью федеративных сервисов.
В этом случае [привыкший к SSO] клиент должен вводить свои идентификационные данные в поля ввода имени и пароля. Выходом могло бы быть применение "классического" Enterprise Single Sign-On, но это решение (в связи с необходимостью установки агента) ограничено платформой Windows, что не совсем соответствует требованием сегодняшнего дня...
Поэтому была разработана схема расширения платформы Oracle Access Management, которая обеспечивает поддержку однократной (или многофакторной, или на основе риска) аутентификации клиентов любых устройств и передачу приложениям меток аутентификации требуемого формата - либо маркеров OAM, либо федеративных утверждений, либо подстановку имени/пароля через Form-Fill Service.
Настройка последнего сценария как раз и выполняется через Access Portal, а необходимые облачному приложению идентификационные данные клиента автоматически извлекаются из репозитория ESSO в момент обращения... По-моему, изящно :-)
Примеры практического применения других нововведений можно посмотреть в статье "Oracle Access Manager - What's new in PS2" на блоге Oracle Fusion Middleware Security.
среда, 7 мая 2014 г.
Материалы по информационной безопасности с Oracle Solutions Day 2014 в Астане
24 апреля в Астане прошла конференция Oracle Solutions Day, на которой теме информационной безопасности была посвящена отдельная сессия.

Презентации с прошедшего форума доступны на Google Drive.

Подписаться на:
Сообщения (Atom)

